Ce que vous cherchez est réparti sur quatre outils.
La page du routeur pour les baux DHCP, un terminal pour arp, un site pour le fabricant, un scanner pour les ports. Quatre endroits, un seul appareil.
Scanner réseau pour macOS, Windows et Linux
Adresse IP, nom d’hôte, fabricant, type d’appareil, ports ouverts, disponibilité et risques. Relevés automatiquement et réunis au même endroit.
Sans carte bancaire, sans compte, tout reste sur votre machine. Puis 59 € en un seul paiement, sans abonnement.
macOS · Windows · Linux · iOS · Android · Serveur 24/7 · MCP pour agents IA
La page du routeur pour les baux DHCP, un terminal pour arp, un site pour le fabricant, un scanner pour les ports. Quatre endroits, un seul appareil.
android-8f2c en 192.168.1.31 ne dit pas s’il s’agit de l’aspirateur robot, de la sonnette ou de quelque chose qui n’est pas à vous.
Aucun de ces outils ne vous dit si un service était déjà ouvert la semaine dernière, ni quand l’appareil a été joignable pour la dernière fois.
DeviceShelf réunit ces informations dans une seule vue, en local sur votre machine. Un balayage, et il tient le registre ensuite.
Démo
Un tableau de bord à parcourir en direct, et une visite d’une minute de toute l’application.
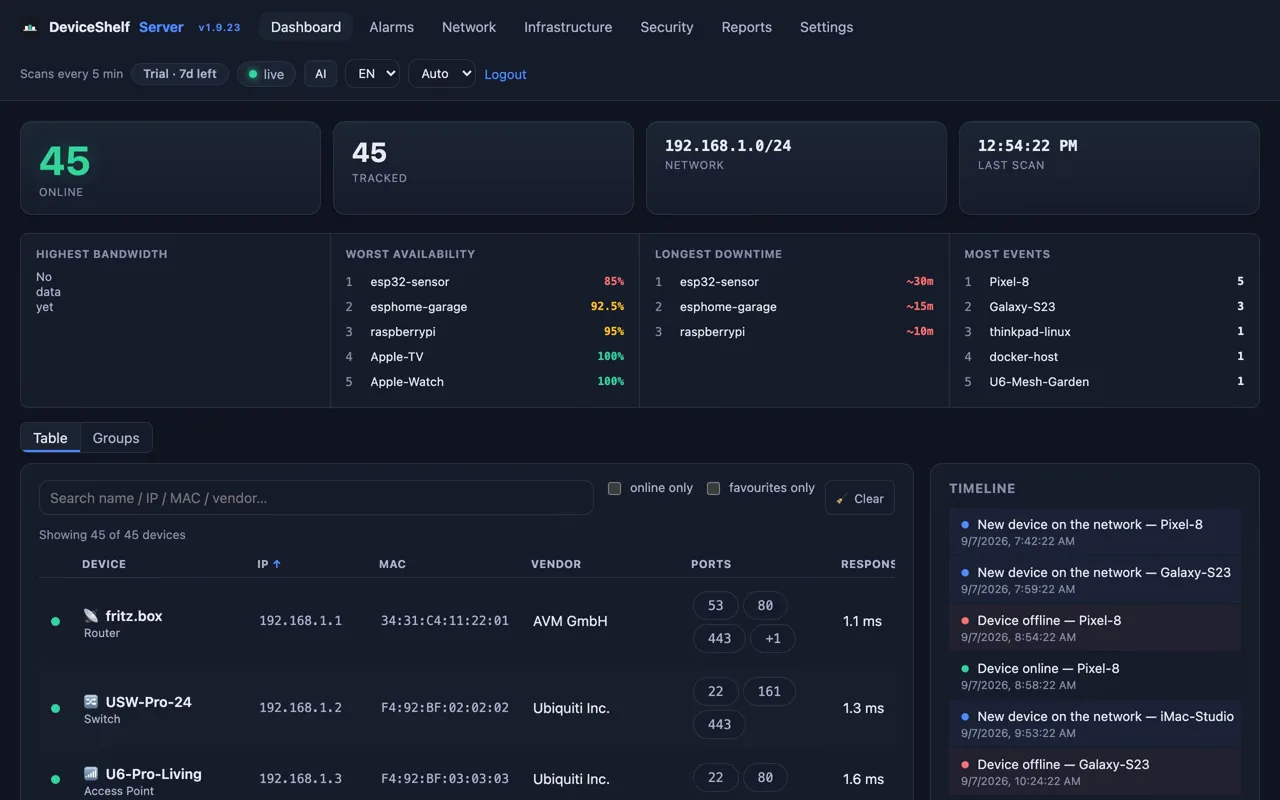
Le tableau de bord serveur sur un réseau fictif de 45 appareils. Ouvrez un appareil, lisez la chronologie, parcourez les constats de sécurité. Il se réinitialise chaque heure et ne conserve rien de ce que vous saisissez.
Ouvrir la démo en directUne minute à travers le scan, l’identification, les vulnérabilités, la bande passante, la surveillance et l’édition serveur, avec sous-titres.
Cinq à sept minutes chacune, écran par écran : qui est sur votre Wi-Fi, l'adresse IP de chaque appareil, les alertes pour les nouveaux appareils, la bande passante, la sécurité et DeviceShelf sur Mac. En anglais.
Voir les vidéosEn direct de l'application
Scanner
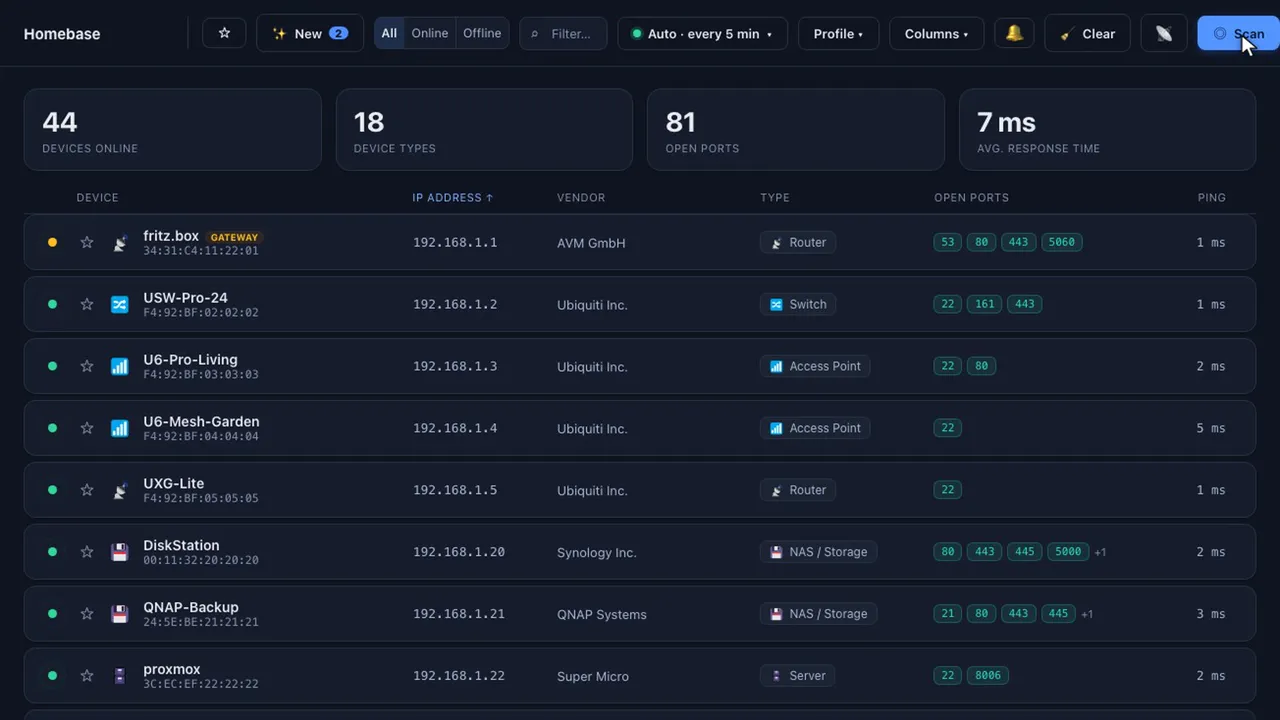
Un clic sur Scan, c'est tout. Chaque appareil qui répond apparaît dans la liste avec son nom, son type et ses ports ouverts.
Identifier
Le panneau de détail rassemble tous les signaux de l'appareil, et l'IA, avec votre propre clé, en tire un nom, un rôle et le raisonnement qui va avec.
Sécuriser
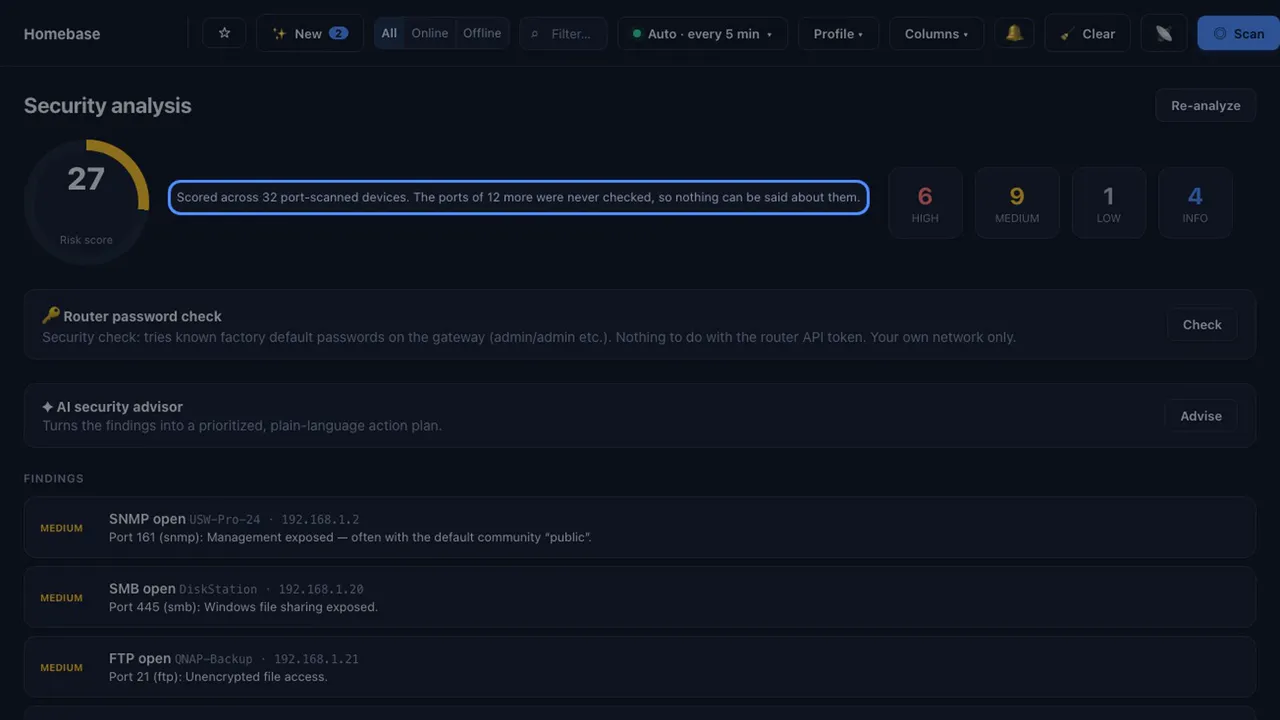
La vérification des vulnérabilités lit les bannières et versions des services et les compare aux CVE connues. Chaque constat s'accompagne d'un correctif expliqué en langage clair.
Surveiller
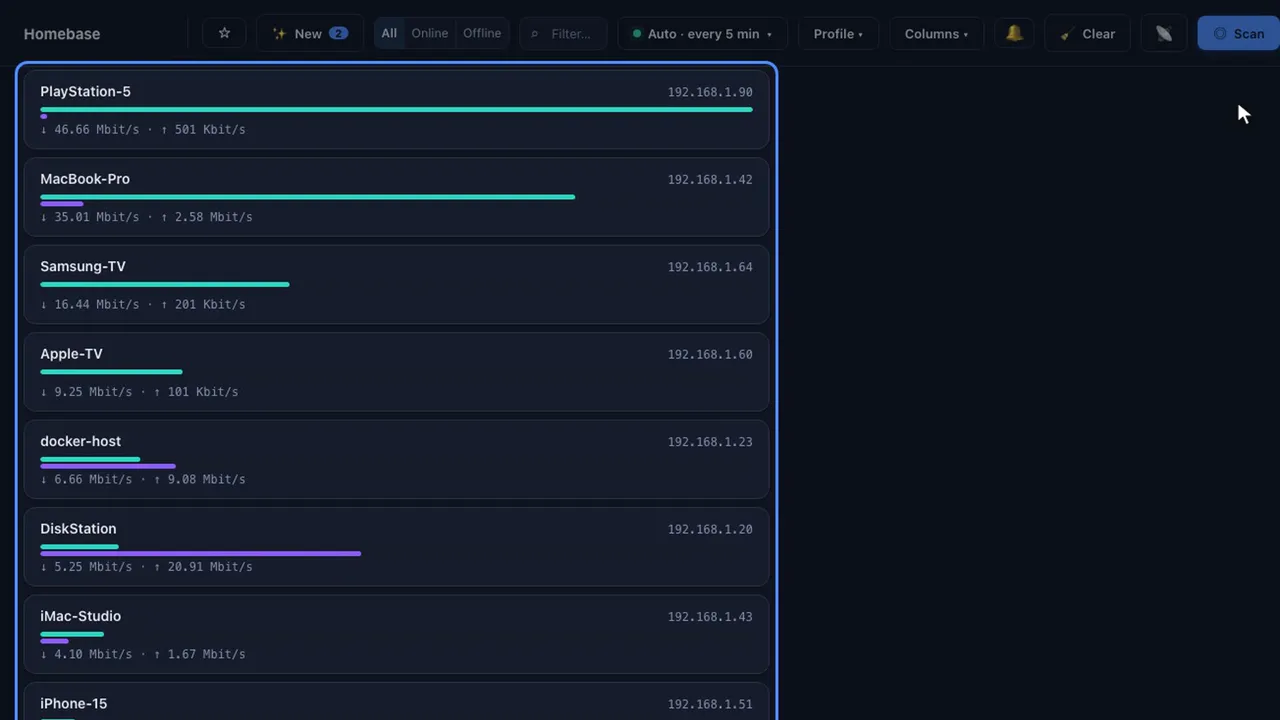
Téléchargement en vert, envoi en violet. Les barres suivent votre réseau en direct, et vous voyez d'un coup d'œil quel appareil monopolise la bande passante.
Historique
Ouvrez un appareil et tout l'historique est là : disponibilité sur 30 jours, courbe de latence, et chaque coupure avec début, fin et durée.
Enregistré dans l'application, sur un réseau de démonstration.
D'autres écrans de l'application. Cliquez pour agrandir.


Conçu pour les agents IA · MCP
L’édition serveur 24/7 parle le Model Context Protocol. Connectez Claude, Cursor, VS Code, Windsurf, Cline ou Gemini CLI et posez vos questions en langage courant : qu’y a-t-il sur le réseau, qu’est-ce qui a changé cette nuit, pourquoi le NAS ne répond pas, quel disque sera plein en premier. 37 outils répondent à partir de vos propres données de scan, sur votre propre machine.
Inclus dans chaque licence et dans l’essai de 7 jours. Désactivé par défaut, lecture seule tant que vous n’autorisez pas les actions.
L'IA, en option
Un appareil dont vous ne voyez qu'une adresse MAC et un port ouvert ne vous dit pas grand-chose. L'IA l'identifie à partir de ses signaux réseau, résume tout votre réseau en langage courant, vous explique ce qui est risqué et pourquoi, et transforme chaque constat de sécurité en marche à suivre concrète. Elle s'appuie toujours sur vos vraies données de scan, jamais sur une checklist générique.
Vous utilisez votre propre clé API, et l'IA reste entièrement optionnelle. Vos requêtes ne passent jamais par nos serveurs : elles vont directement de votre appareil au fournisseur que vous avez choisi. Vous préférez rester totalement hors ligne ? Faites tourner un modèle local avec Ollama.
Vous pouvez réécrire le texte d'instruction de chaque fonction IA, et 25 interrupteurs décident de ce qui est envoyé au sujet d'un appareil. Désactivez-les tous et plus aucune caractéristique de vos appareils ne quitte la machine.
Vous n'êtes lié à aucun fournisseur d'IA. Vous pouvez en changer à tout moment dans les réglages.
Privé par défaut
Un scan liste chaque appareil de votre maison ou de votre bureau, et cela ne se partage pas à la légère. DeviceShelf le garde sur votre appareil. Rien ne sort, sauf si vous activez vous-même une fonction cloud.
Chaque résultat de scan est stocké localement sur votre appareil. Il n'y a ni cloud DeviceShelf ni base de données centrale. Vos données de scan ne sont envoyées nulle part.
DeviceShelf fonctionne sans création de profil. Seul l'e-mail d'achat sert pour la licence ; vos données de scan, elles, restent sur l'appareil qui les a collectées.
Aucun tracking, aucun envoi vers nos serveurs, pas même des statistiques anonymes. L'application ne signale ni ce que vous scannez, ni ce que vous trouvez, ni même que vous l'avez ouverte.
Votre licence est vérifiée localement par une signature ed25519 : pas de serveur de licence, pas d'activation en ligne, aucun contrôle périodique. Elle fonctionne même complètement hors ligne.
Les données ne sortent que lorsque vous activez une fonctionnalité ou lancez un outil en ligne : l'IA (vers votre fournisseur), la recherche Fingerbank, les infos d'IP WAN, le test de débit et la géolocalisation des sauts (Cloudflare & RIPE NCC) ou les webhooks que vous configurez. Tout est désactivé par défaut et clairement indiqué.
Les scans par défaut sont des sondes TCP-connect non intrusives : elles observent, elles n'attaquent pas. Vous contrôlez la profondeur et la cadence, d'un balayage rapide à un scan complet approfondi.
Reconnaissance des appareils
DeviceShelf combine de nombreux signaux — fabricant MAC (OUI), DNS, mDNS/Bonjour, NetBIOS, SNMP, UPnP, TTL, empreinte DHCP et profils de ports ouverts — pour attribuer à chaque appareil un type et la meilleure estimation de ce qu'il est.
Sur le bureau et dans la poche
iOS sur l'App Store · Android en téléchargement direct
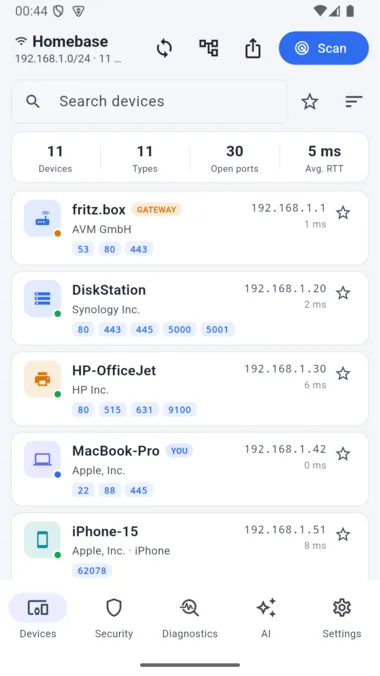
Rien d'une version au rabais : les applications iOS et Android embarquent le même moteur de scan que la version bureau. Faites le tour de la maison ou du bureau et scannez depuis l'endroit où vous êtes. Une seule licence couvre tous vos appareils.
iOS & Android
Des applications natives iOS et Android qui scannent, identifient et surveillent par elles-mêmes — sans ordinateur de bureau requis. La façon idéale de vérifier le Wi-Fi d'un ami, un réseau de bureau ou le LAN d'un hôtel pendant que vous êtes juste à côté.
Un téléchargement direct, et c'est ainsi que nous la livrons. Nous ne mettons pas DeviceShelf sur Google Play : pour un outil local-first, les obstacles de validation du store et la mainmise de Google sur Android ne valent pas le compromis. C'est la même app signée : 7 jours d'essai gratuit, puis activez votre clé de licence.
Les téléchargements directs comme celui-ci sont menacés : à partir de septembre 2026, Google prévoit de bloquer les apps Android des développeurs non vérifiés. En savoir plus sur keepandroidopen.org
Mises à jour auto, sans aucun store. Vous voulez que l'app se mette à jour toute seule ? Ajoutez DeviceShelf à Obtainium. Il surveille le téléchargement direct et installe les nouvelles versions pour vous, sans compte de store et sans pistage. Ajouter à Obtainium
Bureau, poche, serveur
Une édition serveur headless fait tourner le même moteur en continu : dans Docker, en paquet Debian/Ubuntu, sur macOS ou en service Windows. Elle garde un œil sur les réseaux qui comptent pour vous et vous alerte dès que quelque chose change. Le tout compris dans votre licence existante.
Les applications de bureau et mobile se jumellent avec le serveur et affichent ses appareils, son historique et ses alarmes dans leur propre interface. Le serveur collecte en continu ; l'application devant vous sert d'affichage.
Après le démarrage, ouvrez le tableau de bord sur votre LAN, collez le jeton généré automatiquement et configurez scans, checks et alertes dans le navigateur. Nouveau sur l'édition serveur ? Voyez le guide serveur.
Édition serveur incluse Faites tourner DeviceShelf en moniteur auto-hébergé et toujours actif, avec la prise en charge de Docker, .deb ou service Windows.Ouvrir le guide serveurpour l'installation, les jetons, les alertes et la configuration MCP.
Vous voulez gérer les serveurs eux-mêmes, avec mises à jour, Docker et certificats ? C’est le rôle de ServerShelf ↗.
Fonctionnalités
DeviceShelf commence par un scan du réseau en lecture seule, enrichit chaque appareil avec des noms et des signaux, puis en tire de la surveillance, des rapports et des constats de sécurité concrets.
Pointez-la sur votre Wi-Fi ou votre LAN et lancez le scan. Un balayage TCP-connect rapide et en lecture seule trouve chaque appareil qui répond en quelques secondes et garde la liste à jour à chaque nouveau scan — sans configuration, sans agents, sans connexion au routeur. Il signale aussi ce qu'une simple liste cache : deux appareils sur une même adresse IP, une plage DHCP qui se remplit, et une adresse fixe placée dans cette plage.
Plusieurs réseaux ? Sélectionnez plusieurs cartes (Wi-Fi, Ethernet, VLAN) et DeviceShelf les réunit dans une seule liste d'appareils. Un bouton « afficher toutes les cartes » fait apparaître les interfaces que les autres scanners cachent : VPN, VirtualBox, Hyper-V et ponts Docker.
Bien plus qu'une liste d'IP. DeviceShelf résout automatiquement le fabricant (MAC OUI), le nom d'hôte (DNS, mDNS/Bonjour, NetBIOS), l'OS (TTL, empreinte DHCP) et le type d'appareil — routeur, ordinateur, téléphone, imprimante, caméra, NAS, IoT.
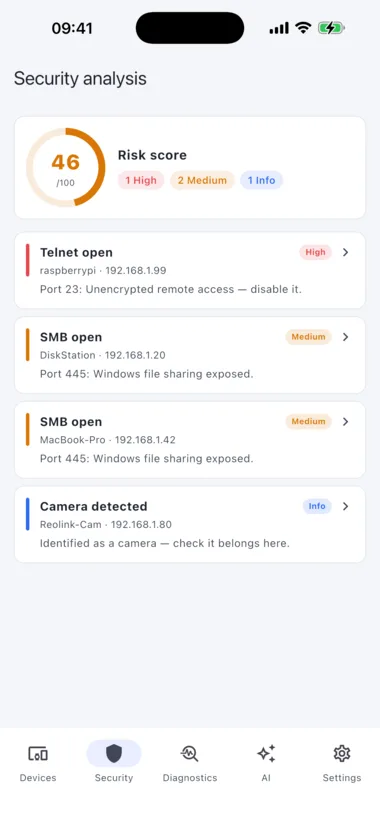
Un rapport de risques priorisé pour tout le réseau : services dangereux exposés (Telnet, RDP, ADB, Docker API, Redis…), vérification des identifiants par défaut, TLS faible, indices de CVE connues et alertes caméra/vie privée — chacun avec un correctif et un score de risque de 0 à 100.
Par appareil, énumérez les ports TCP/UDP ouverts avec détection de service et récupération de bannière. Profils Rapide, Standard, Approfondi (1–1024) et Complet (1–65535), plus une cadence lente/normale/agressive — vous choisissez entre exhaustivité et rapidité.
Une interrogation en arrière-plan suit quels appareils arrivent et partent et vous prévient dès qu'un appareil inconnu apparaît sur votre Wi-Fi. Historique de disponibilité avec temps de fonctionnement et latence par appareil : idéal pour repérer des intrus ou du matériel capricieux. Les alertes vous parviennent par e-mail, notification push ou webhook et respectent les heures calmes et les fenêtres de maintenance. Les mêmes contrôles surveillent votre accès Internet, vos noms DNS, vos certificats TLS et vos enregistrements de domaine, et vous préviennent avant qu'ils n'expirent.
Visualisez le débit en direct par appareil pour savoir ce qui utilise réellement la ligne en ce moment. Repérez d'un coup d'œil le boîtier de streaming, la sauvegarde qui sature le lien montant ou le gadget IoT bavard.
Allez plus loin sur n'importe quel appareil : évaluation TLS et inspection de certificat, empreinte de clé SSH, énumération des partages SMB, modèle/numéro de série UPnP, infos système SNMP et énumération HTTP à la nmap des chemins d'administration courants.
Voyez la disposition réelle, pas seulement une liste. DeviceShelf lit LLDP/CDP et la table de pontage du switch via SNMP pour repérer sur quel port de switch chaque appareil est branché, et trace les liens entre vos routeurs et vos switches.
Pointez vos routeurs, switches et points d'accès vers DeviceShelf et lisez leurs journaux dans l'app : un récepteur syslog local (UDP/TCP, RFC 3164/5424). Pas de collecteur cloud ; les journaux ne quittent jamais votre LAN.
Ping avec statistiques, traceroute en continu, requêtes DNS, un contrôle de connectivité et un test de débit intégré (latence, download, upload). Les outils réseau du quotidien, sans ouvrir quatre autres applications.
Allumez les machines compatibles directement depuis la liste des appareils, d'un simple appui. Parfait pour réveiller un NAS, un ordinateur de bureau ou un serveur multimédia sans avoir à vous lever.
Exportez la liste des appareils en JSON ou CSV, ou générez un rapport HTML stylé et partageable. Ajoutez des noms personnalisés, des notes et des remplacements de type par appareil — ils persistent d'un scan à l'autre. Une API locale et des webhooks optionnels vous permettent d'intégrer DeviceShelf à vos propres outils.
Chaque appareil garde sa date d'achat, la fin de garantie, son numéro de série et son emplacement, synchronisés entre l'application de bureau et le serveur. DeviceShelf vous prévient un nombre de jours de votre choix avant l'expiration d'une garantie. Imprimez une planche d'étiquettes QR, collez-en une sur chaque boîtier, et un scan avec l'application mobile ouvre exactement cet appareil. Le code ne contient aucune adresse MAC, seulement un identifiant opaque.
L’édition serveur 24/7 parle le Model Context Protocol : connectez Claude, Cursor ou tout client MCP et interrogez votre réseau en langage courant : « qu’est-ce qui a changé cette nuit ? », « pourquoi je n’arrive pas à joindre le NAS ? », « quel disque sera plein en premier ? ». 37 outils, strictement local, lecture seule tant que vous n’autorisez pas les actions.
Le texte d'instruction de chaque fonction IA se réécrit dans les réglages, dans la langue de votre choix, et un clic remet la nôtre. En dessous figure chaque information qui peut partir au sujet d'un appareil — 25 en tout, chacune avec un interrupteur et la valeur que votre appareil enverrait vraiment. Désactivez-les toutes et plus rien ne quitte la machine. Un aperçu montre la requête avant l'envoi.
Tout s'exécute et reste sur votre appareil. Aucun compte, aucune inscription, aucune télémétrie, aucune analytique. Votre licence est vérifiée hors ligne avec une signature ed25519 — jamais de retour vers nos serveurs.
Tarifs
Payez une fois, c'est réglé : pas d'abonnement, pas de facture mensuelle. Une seule licence couvre tous vos appareils, sur ordinateur comme sur mobile. L'IA utilise votre propre clé API : aucun coût caché, aucune dépendance à un fournisseur. Le prix ne dépend pas du nombre d'appareils sur votre réseau. Neuf ou neuf cents coûtent la même chose.
Bon à savoir : DeviceShelf scanne le réseau local auquel l'appareil est connecté. Lancez-le sur le Wi-Fi/LAN que vous voulez inspecter. Ne scannez que les réseaux que vous possédez ou que vous êtes autorisé à scanner.
59 €, une seule fois, TVA incluse. La v1 est à vous, avec toutes les mises à jour 1.x.
Comprend le pack v1 complet : la version bureau, les apps iOS et Android et l'édition serveur 24/7. Pour l'IA, il suffit de votre propre clé API.
Pour les réseaux domestiques, les utilisateurs avancés, les homelabs et les pros de l'IT.
Garantie satisfait ou remboursé 14 jours. Aucun abonnement, jamais.
Carte, Apple Pay, Google Pay : votre clé de licence arrive par e-mail en une minute. Prélèvement SEPA : DeviceShelf est entièrement débloqué pendant 7 jours dès votre achat, et la clé permanente suit dès que votre banque confirme (jusqu'à 6 jours ouvrés).
Télécharger l'essai gratuit de 7 joursShelf Bundle: DeviceShelf + ServerShelf, en un seul paiement, TVA incluse. 89 € →
Entreprise ou MSP à qui il manque une fonction précise ? Business & fonctions sponsorisées
Des attentes honnêtes
Merci de lire ceci avant d'acheter. Ça nous épargne un remboursement à tous les deux.
Tout l'essentiel fonctionne sur les trois plateformes de bureau. Quelques fonctions de capture et de Wi-Fi dépendent de l'OS :
| Fonction | macOS | Windows | Linux |
|---|---|---|---|
| Scan réseau & découverte d'appareils | ✓ | ✓ | ✓ |
| Ports ouverts & rapport de sécurité | ✓ | ✓ | ✓ |
| ID d'appareil IA & chat | ✓ | ✓ | ✓ |
| Sondes approfondies (TLS, SSH, SMB, HTTP) | ✓ | ✓ | ✓ |
| Traceroute, ping, DNS, test de débit, Wake-on-LAN | ✓ | ✓ | ✓ |
| Instantanés, favoris, tags, export | ✓ | ✓ | ✓ |
| Bande passante en direct par appareil 1 | ✓ | ✓ | ✓ |
| Empreinte DHCP passive 1 | ✓ | — | ✓ |
| Scan des Wi-Fi proches (SSID, signal) 2 | ✓ | — | — |
Au-delà du bureau, une édition serveur 24/7 headless fait tourner le même moteur sur Linux/Windows/Docker : surveillance continue, sans interface. Guide serveur →
7 jours d'essai gratuit, sans compte ni carte bancaire. macOS est notarisé ; Windows & Linux ne sont pas signés (vous pouvez tout vérifier sur la page de confidentialité).
| x86-64 · amd64 | ARM64 | |
|---|---|---|
| .deb Debian/Ubuntu | Télécharger | Télécharger |
| .rpm Fedora/openSUSE | Télécharger | Télécharger |
| AppImage toute distribution | Télécharger | Télécharger |
Debian/Ubuntu & ARM : .deb · Fedora/openSUSE : .rpm · toute distribution : AppImage. Choisissez arm64 pour Raspberry Pi / ARM.
curl -fsSL https://downloads.deviceshelf.app/apt/key.gpg | sudo gpg --yes --dearmor -o /usr/share/keyrings/deviceshelf.gpg
echo "deb [signed-by=/usr/share/keyrings/deviceshelf.gpg] https://downloads.deviceshelf.app/apt stable main" | sudo tee /etc/apt/sources.list.d/deviceshelf.list
sudo apt update && sudo apt install deviceshelfsudo curl -fsSL -o /etc/yum.repos.d/deviceshelf.repo https://downloads.deviceshelf.app/rpm/deviceshelf.repo
sudo dnf install deviceshelfSans interface : s'installe en service d'arrière-plan sur Windows Server / Windows 11, Docker ou Debian/Ubuntu/Fedora. Même moteur, surveillance continue, tableau de bord & API.
Édition serveur : téléchargements & installation →📱 iOS est sur l'App Store ; Android est disponible en téléchargement APK direct.
Nouveau sur DeviceShelf ? Lisez le guide d'installation →
Une courte série de mise en route pendant votre première semaine, puis seulement des nouvelles de version occasionnelles. Opt-in confirmé, désinscription en un clic. Aucun suivi des ouvertures ni des clics.
Questions fréquentes
Commencez par regarder ce que c'est. Pour chaque IP, DeviceShelf affiche le fabricant derrière l'adresse MAC, le nom d'hôte, le type d'appareil et les ports ouverts. Le plus souvent, l'intrus se révèle être une imprimante, un robot aspirateur ou un téléviseur. Si le doute persiste, l'IA l'identifie à partir de ses signaux réseau. Et s'il n'a vraiment rien à faire là : changez le mot de passe Wi-Fi, relancez un scan et laissez la surveillance active pour le repérer aussitôt la prochaine fois.
Localement, sur l'appareil qui a effectué le scan. Il n'y a pas de cloud DeviceShelf ni de compte — vos données de scan ne sont jamais envoyées nulle part. Vous pouvez l'exporter vous-même en JSON, CSV ou rapport HTML quand vous le souhaitez.
Non — par défaut, rien ne quitte votre appareil. DeviceShelf n'envoie du trafic de scan que sur votre réseau local — rien ne va sur Internet sauf si vous utilisez explicitement une fonctionnalité en ligne : l'IA (vers le fournisseur dont vous avez fourni la clé), les recherches d'appareils Fingerbank (fingerbank.org), les infos d'IP WAN et le test de débit intégré (Cloudflare), la géolocalisation d'IP pour les infos WAN et les sauts du traceroute (stat.ripe.net, RIPE NCC) ou les webhooks que vous configurez vous-même. Pas d'analytique, pas de retour vers nos serveurs, pas de télémétrie.
Scanner un réseau que vous possédez ou administrez est tout à fait normal, et les scans par défaut de DeviceShelf sont des sondes TCP-connect légères et en lecture seule — elles observent plutôt qu'elles n'attaquent. Ne scannez que les réseaux que vous êtes autorisé à scanner.
DeviceShelf s'adresse à ceux qui veulent un scanner pour ordinateur et mobile qui travaille en local, sans compte, sans télémétrie et sans abonnement. Fing propose son propre écosystème d'applications et des abonnements ; DeviceShelf se concentre sur la visibilité du réseau local, une licence hors ligne et un prix unique.
Oui — et l'IA est entièrement optionnelle ; le scanner fonctionne parfaitement sans elle. Renseignez votre clé Anthropic / OpenAI / OpenRouter / Mistral / Groq / Gemini, ou faites tourner Ollama en local pour une IA totalement hors ligne. Vos requêtes vont toujours directement de votre appareil au fournisseur que vous avez choisi.
Oui : l’édition serveur 24/7 (à partir de 1.5.3) contient un serveur MCP local. Tout client compatible MCP (Claude Desktop & Code, Cursor, VS Code, Windsurf, Cline, Gemini CLI) peut interroger votre inventaire, vos alarmes, le score de risque, la disponibilité et l’historique d’infrastructure, 37 outils au total. Si vous autorisez les actions, il peut aussi lancer ping, DNS et traceroute, noter le TLS d’un appareil, lire sa clé d’hôte SSH et réveiller une machine, toujours dans votre propre sous-réseau. Strictement local, désactivé par défaut et inclus dans chaque licence payante. Voir le guide de connexion.
Une licence = un utilisateur enregistré. La licence est personnelle à l'acheteur et liée à l'adresse e-mail utilisée lors de l'achat ; elle ne peut pas être partagée entre plusieurs personnes. Vous pouvez utiliser la même clé sur chaque Mac, PC, machine Linux, iPhone et appareil Android qui vous appartient.
Oui — un essai gratuit de 7 jours avec toutes les fonctionnalités, sans carte bancaire. Ensuite, c'est un achat unique de 59 €. Jamais d'abonnement.
Oui. Votre achat vous appartient ; pas d'abonnement, rien à renouveler. v1 continue de s'améliorer : chaque mise à jour 1.x apporte de nouvelles fonctions et corrections, gratuitement, et nous continuerons de les livrer aussi longtemps que les systèmes d'exploitation le permettront. Aucun logiciel ne tourne éternellement sur tous les OS à venir, mais nous comptons prendre en charge v1 longtemps. Pas de course aux mises à niveau : une future v2 serait une nouvelle génération majeure, à des années d'ici, et une mise à niveau payante entièrement facultative — et vous pourrez continuer d'utiliser votre v1 de toute façon.
14 jours, satisfait ou remboursé, sans condition. Écrivez à hello@deviceshelf.app depuis l'adresse avec laquelle vous avez acheté.
Bureau : macOS, Windows et Linux. Mobile : iOS et Android. Le même moteur de scan fonctionne partout, et votre licence unique les couvre toutes.
Oui : l'édition serveur headless fait partie de DeviceShelf. Elle assure une surveillance continue et permanente sans interface, dans Docker, via .deb ou sur Windows Server / Windows 11, pour les réseaux que vous voulez surveiller en permanence. Elle est couverte par votre licence existante : même clé, sans frais supplémentaires.
Oui. Les applications de bureau et mobile se jumellent avec une édition serveur et affichent ses données à la place de leur propre analyse, ou à côté. Dans l'application de bureau, ouvrez Serveurs distants, appuyez sur Rechercher (un serveur sur le même réseau est trouvé automatiquement) et collez le jeton API du serveur. Choisissez ensuite le serveur dans le sélecteur de source au-dessus de la liste des appareils : Appareils du serveur ou Serveur + appareils locaux. Appareils, historique, alarmes, contrôles, supervision, état, Docker et topologie sont repris, et les alarmes peuvent être acquittées depuis là. Les appareils signalés par un serveur sont en lecture seule dans l'application : réveil, scan de ports et connexion restent réservés à l'analyse locale, car ils partiraient de votre ordinateur et non du serveur. Si le serveur doit être le seul à analyser, désactivez l'analyse automatique dans les réglages de l'application de bureau. Détails dans le guide du serveur.
Oui. Pour les équipes, les MSP et les entreprises soucieuses de confidentialité, nous prenons en charge le développement de fonctions sponsorisées : rapports sur mesure, options de déploiement, intégrations et scénarios de licence hors ligne. Cela reste local-first, sans télémétrie ni cloud caché. Voyez la page Business & fonctions sponsorisées, ou écrivez à hello@deviceshelf.app.
Vous hésitez ? Comparez DeviceShelf avec Fing, LanScan Pro, Advanced IP Scanner & Angry IP Scanner →
Besoin de surveillance 24/7 ? Comparez DeviceShelf Server avec Uptime Kuma, PRTG & Zabbix →
Pour commencer
Sans carte bancaire, sans compte, tout reste sur votre machine. Puis 59 € en un seul paiement, sans abonnement.
Parlez-nous
Nous lisons chaque message et répondons généralement dans la journée ouvrée. Pour les bugs techniques, la fenêtre intégrée Aide → Envoyer un retour joint automatiquement du contexte supplémentaire. Sinon, ce formulaire :